van een afstand oogt je cybersecuritystrategie waarschijnlijk uniform, solide en naadloos.
Een groen statusrapport hier, een met succes doorstane audit daar, en een geruststellende controlemaatregel ergens daartussenin.
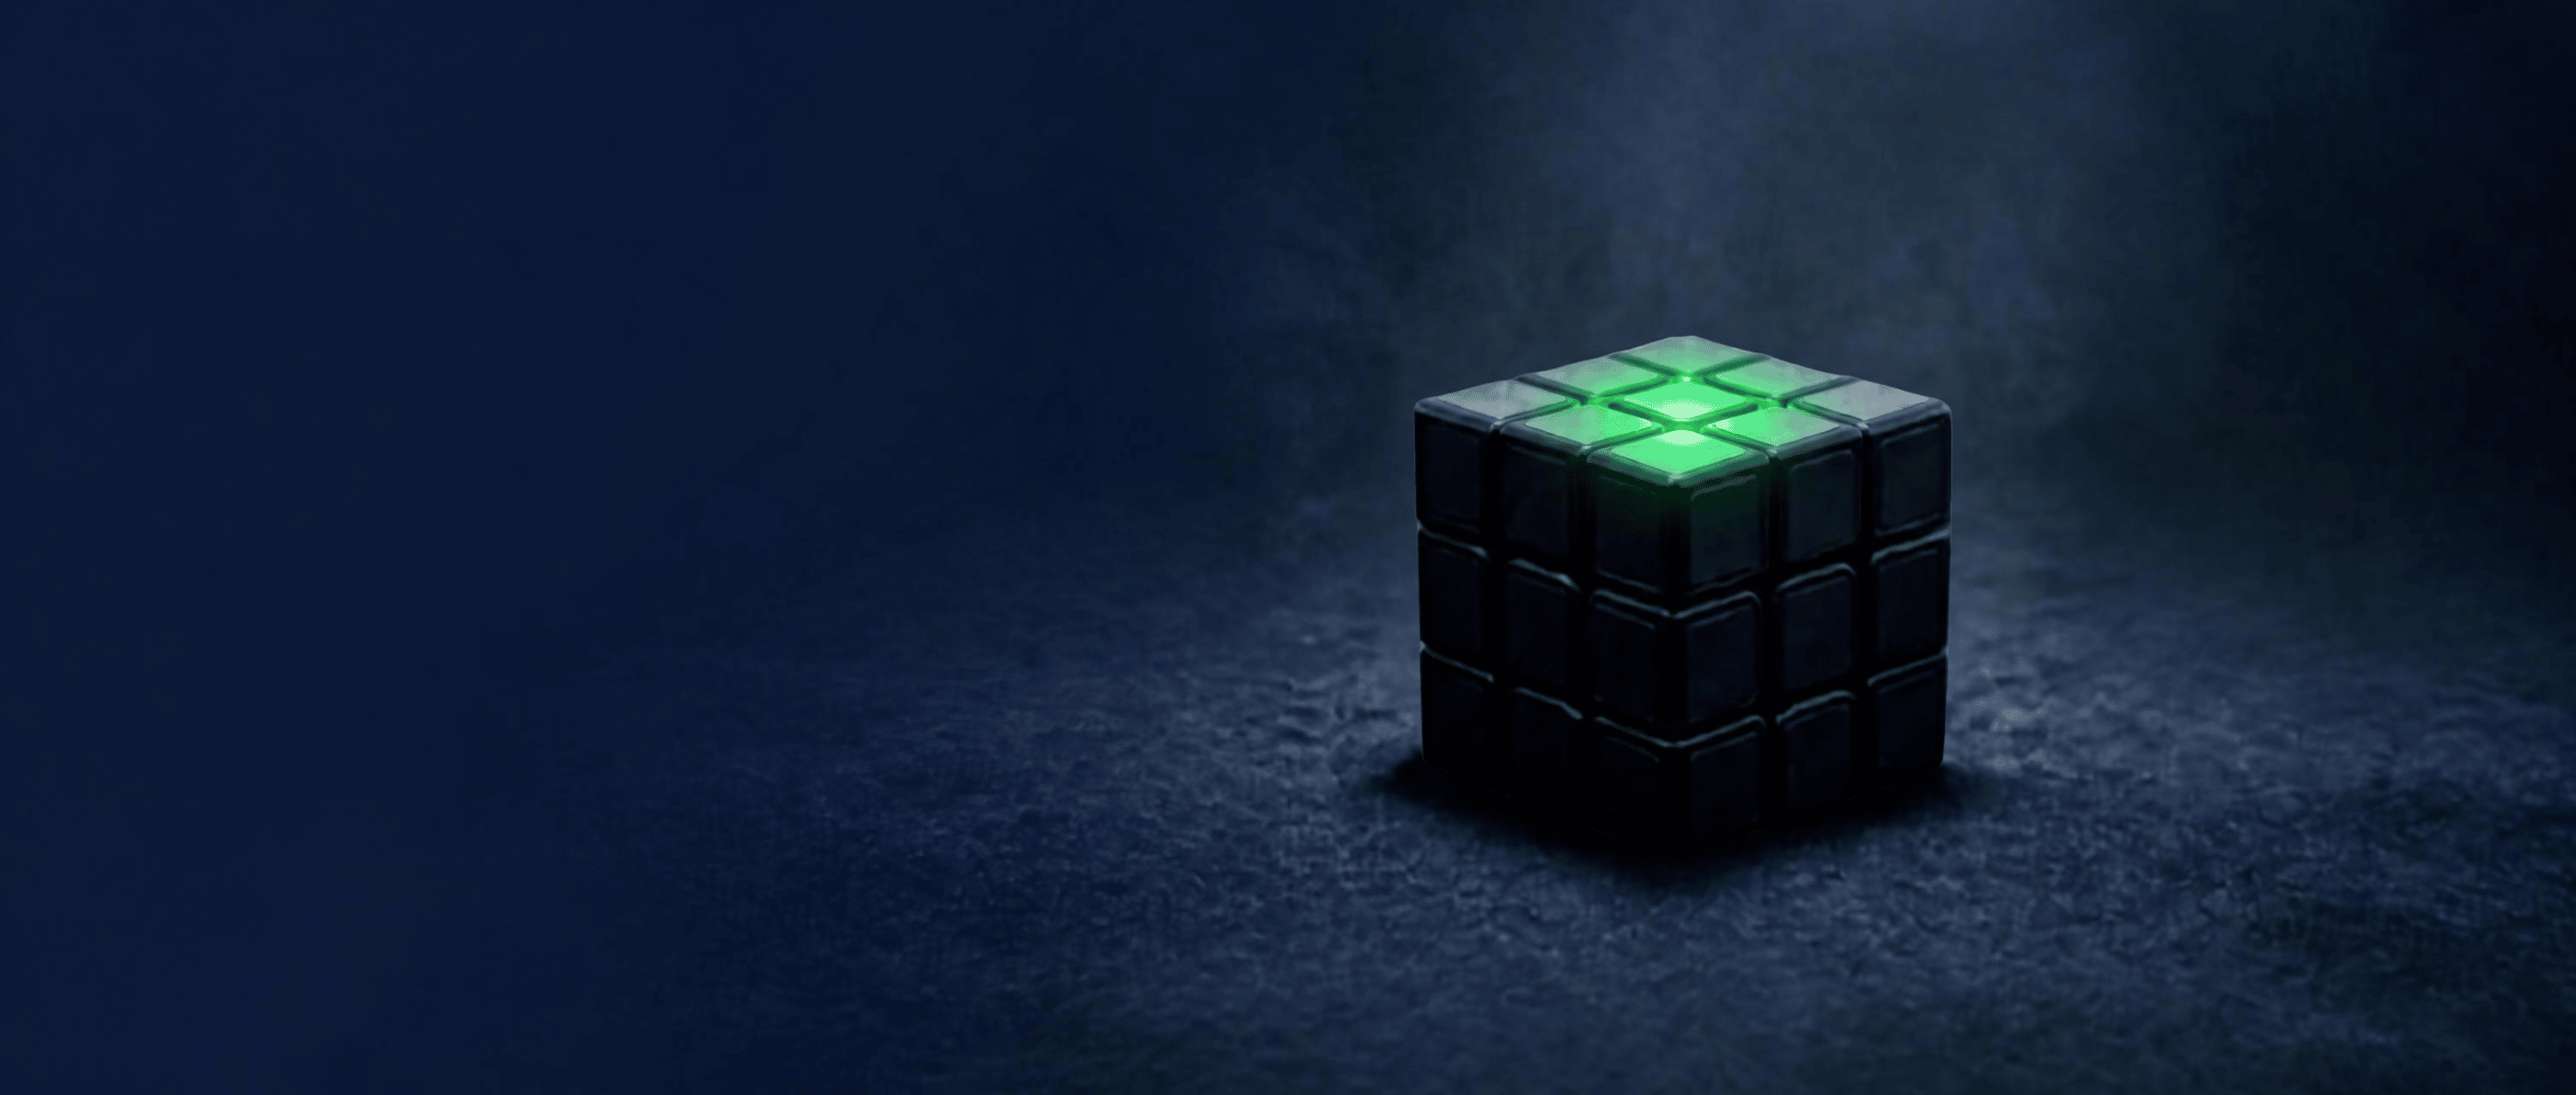
Net als een matzwarte kubus die stil op een bureau rust, geeft het niets prijs zolang je er niet aan komt. Maar cybersecurity is geen platte, tweedimensionale checklist. Het laat zich nog het best vergelijken met deze zeszijdige, in elkaar grijpende structuur. Draai je één vlak in isolatie, dan creëer je onmiddellijk wrijving op de vijf kanten die je níét in de gaten houdt.
Stop met sturen op wat zich aan de oppervlakte bevindt. Neem dertig minuten de tijd om te ontdekken wat daaronder schuilt. Boek jouw 1-op-1 'blind spot'-sessie met Jan De Bondt, onze Practice lead Cybersecurity GRC.
boek een gratis sessie
de 6 kanten van governance.
draai aan één vlak en het hele plaatje verschuift.
Een kubus als deze functioneert alleen omdat de zes kanten structureel met elkaar verbonden zijn. Forceer je een IT-configuratiewijziging zonder dit af te stemmen op je board governance, dan loopt het hele mechanisme vast. Organisaties falen zelden door een gebrek aan securitytools. Ze falen omdat hun zes GRC-kerndomeinen (Governance, Risk & Compliance) in silo's opereren, wat leidt tot blinde vlekken in de naden van de organisatie.
1. bestuurlijke aansprakelijkheid en governance.
Digitale risico's moeten worden vertaald naar verdedigbare, strategische beslissingen, in plaats van te verdwalen in technische complexiteit.
2. regelgevende paraatheid
Compliance-vereisten zoals NIS2, DORA en ISO 27001 moeten draaien als één gestroomlijnde controleomgeving, niet als versnipperde werkstromen.
3. derde partijen den de toeleveringsketen.
Je moet de onbekende kwetsbaarheden identificeren die externe leveranciers, IT-afhankelijkheden of bedrijfsovernames (M&A) ongemerkt op je balans zetten.
4. ingebedde controles en bewijslast
Jouw organisatie moet onmiddellijk audit-klaar bewijs kunnen afleveren dat kritieke beveiligingsmaatregelen onder reële druk standhouden.
5. weerbaarheid en crisisbeheer.
Wanneer een kritiek systeem uitvalt, moet de regie aan de top loepzuiver zijn, zodat de kernactiviteiten van het bedrijf ongehinderd kunnen doorgaan.
6. GRC-uitvoeringscapaciteit.
Je team heeft de hands-on capaciteit nodig om gedetecteerde veiligheidsgaten daadwerkelijk te dichten, nog vóór de dagelijkse administratieve ruis alle zuurstof uit het proces zuigt.

waarom Randstad Digital.
Een kwetsbaarheid blootleggen heeft enkel zin als je de executiekracht in huis hebt om hem te verhelpen. Randstad Digital slaat de brug tussen een strategische high-level GRC-visie en flexibele, hands-on operationele daadkracht.