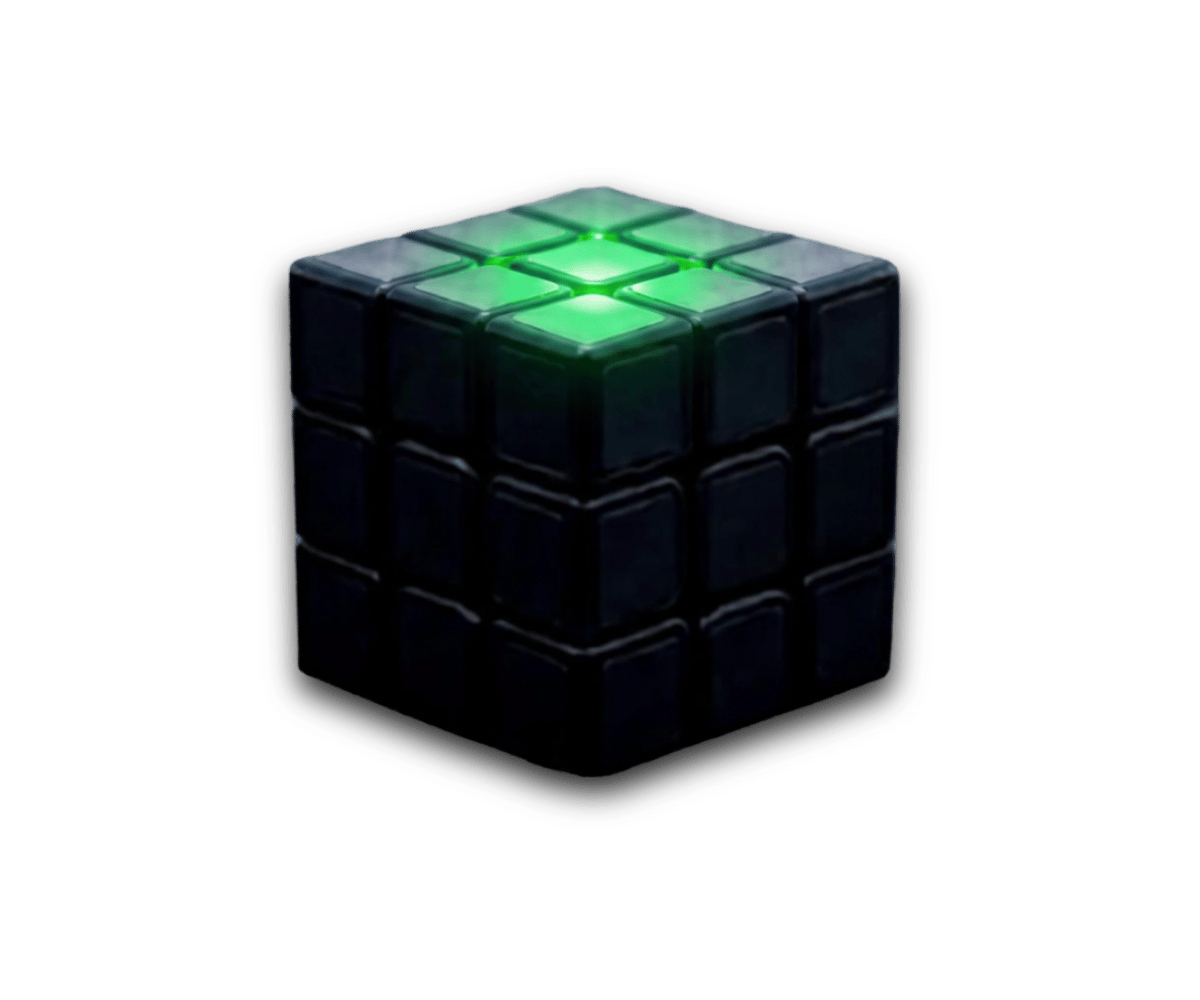
Beeld je het volgende in: een strakke, matzwarte kubus op je bureau. Egaal, gesloten, geruststellend. Geen knipperende storingslampjes, geen rode cijfers, geen acute paniek. Zolang je er niet aan komt, lijkt alles onder controle. Enkel een kalm, ongeschonden oppervlak.
Tot je de kubus oppakt en de warmte van je handpalm de verborgen kanten doet oplichten.
Opeens lekken er felle kleuren uit de diepte. Er verschijnen patronen, snijpunten en vlakken waarvan je het bestaan niet vermoedde. Die kubus was nooit een blanco blok; hij had altijd al zes kanten. Alleen raakte jij er tot nu toe maar één aan.
In mijn dagelijkse gesprekken met CISO’s, directies en raden van bestuur is die zwarte kubus overal aanwezig. Hij staat symbool voor je digitale veiligheid: een complex, zesvlakkig object waarvan de boardroom er doorgaans slechts één durft aan te raken.
de goocheltruc van het groene scherm.
Wandel een willekeurige directiekamer binnen en het scenario is identiek. Op de muur prijkt een audit-dashboard dat geruststellend groen kleurt. NIS2-trajecten? In kaart gebracht. DORA-verplichtingen? Keurig gedocumenteerd. ISO 27001-certificaat? Binnen. Enkele oranje vlaggetjes worden nog opgevolgd, maar de sfeer is er een van behaaglijke relief. Groen betekent dat we in orde zijn. Groen betekent dat we ingedekt zijn. En dus kan het bestuur met een gerust geweten door naar het volgende agendapunt.
Dat groene dashboard is geen leugen. Het toont een reëel en cruciaal facet van de kubus: de regelgevende paraatheid waar bloed, zweet en budget in is gekropen. Het probleem is niet dat dit vlak vals is. Het probleem is dat het vrijwel altijd de enige zijde is waar iemand z'n vingers aan vuilmaakt.
En precies daar slaat de vloek van de zwarte kubus onverbiddelijk toe. Het groene dashboard werkt als een verdovend middel: het gijzelt je aandacht op één veilig hoekje, terwijl de overige vijf kanten in een diepe schaduw blijven gehuld.
vijf kanten in de schaduw.
Wie uitsluitend op compliance stuurt, laat vijf zesde van zijn werkelijke risicoprofiel onbelicht. Dat is geen berekend risico, dat is blind vertrouwen op een moment dat een crisis op de loer ligt. Want zodra de bliksem inslaat, manifesteert de dreiging zich zelden op de plek die je keurig had gecertificeerd.
Wie de kubus echt durft vast te pakken, stoot op vijf verwaarloosde dimensies:
- Bestuurlijke aansprakelijkheid: Bereikt een digitaal risico de boardroom als een strategische, verdedigbare bedrijfsbeslissing? Of verdwijnt het onderweg naar de top in een mist van onbegrijpelijk jargon en technische rapportages?
- Het keteneffect: Elke externe softwareleverancier, IT-partner of M&A-overname brengt ongekende kwetsbaarheden mee. Die schuiven rechtstreeks je balans op, ongeacht of ze in je interne maandrapporten staan.
- Ingebedde controles versus bewijslast: Een cybersecuritybeleid op papier uitschrijven is makkelijk. Maar kun je onder de schroeiende druk van een incident op de seconde exact bewijzen dat een beveiligingsmaatregel in de praktijk ook écht standhoudt?
- Organisatorische wendbaarheid bij crisis: Als een kritiek systeem uitvalt — en dat is een 'wanneer', geen 'als' — weet de directie dan precies wie welke knoppen bedient? Of blijkt het incident response-plan een papieren tijger die bij de eerste storm verwaait?
- De executiekloof in GRC: Vrijwel elke CISO die ik spreek kan zijn kwetsbaarheden feilloos aanwijzen. Veel minder organisaties hebben de daadwerkelijke, hands-on capaciteit om die gaten te dichten zodra de dagelijkse administratieve mallemolen het overneemt.
Vijf cruciale kanten, gehuld in het donker, vlak naast dat ene vlak dat groen oplichtte.
compliant is geen synoniem voor veilig.
Dit is de harde werkelijkheid waar elke executive zich toe moet verhouden: regulatory readiness bewijst uitsluitend dat je op één specifiek vlak aan een extern opgelegde norm voldoet. Over de overige vijf vlakken zegt het nagenoeg niets.
Compliant zijn en veilig zijn overlappen elkaar deels, maar het zijn twee volstrekt verschillende grootheden. Wie ze als synoniemen ziet, organiseert zijn eigen blinde vlek. En het is precies in die kloof dat vijf zesde van je werkelijke bedrijfsrisico huist.
de kubus aanpakken voor een ander het doet.
De werkelijkheid deinst er namelijk niet voor terug om de kubus zelf hardhandig aan te pakken. Alleen vraagt een aanvaller of een systeemfout geen toestemming, kiest die altijd het slechtst denkbare moment en slaat die toe op het vlak dat jij het minst in de gaten hield.
Echt leiderschap betekent dat je de kubus zelf aanpakt. Dat je álle zes de kanten onderzoekt vóór een ander dat voor je doet. Dat vereist dat je aan tafel zit met mensen die niet alleen naar de groene vinkjes kijken, maar juist de donkere hoeken durven uitlichten.
Bij Randstad Digital is dit exact waar wij dagelijks de vinger op de zere plek leggen. Mocht je willen weten wat jouw overige vijf kanten verbergen, dan schuif ik met plezier aan voor een scherpe dialoog en een goede kop koffie. Geen gelikte verkooppraatjes, geen zeventig pagina's aan PowerPoint, maar een haarscherpe blik op je echte risicoprofiel.
Je groene dashboard spreekt waarschijnlijk de waarheid. De enige vraag die je jezelf moet stellen is: is het ook de enige kant van de kubus waar je ooit naar hebt gekeken?

Jan De Bondt
practice lead cybersecurity & grc at randstad digital
Jan De Bondt is een expert op het gebied van cybersecurity, privacy en AI-governance bij Randstad Digital Belgium. Met meer dan tien jaar ervaring in zowel de publieke als de private sector is hij gespecialiseerd in het versterken van organisatorische veerkracht. Dit doet hij door security te transformeren tot een dynamische, mensgerichte praktijk via coaching en duurzame kennisdeling.
Jan begeleidt organisaties door complexe regelgevende kaders — zoals NIS2, GDPR en de AI Act — en vertaalt compliance-vereisten naar beveiligingsstrategieën die aansluiten op de bedrijfsstrategie. Daarnaast is hij een vooraanstaande thought leader en commentator die regelmatig publiceert over digitaal risico, bestuurlijke verantwoordelijkheid en cyberveerkracht op de lange termijn.